Pentingnya pencadangan data untuk mencegah rugi fatal dalam ekosistem digital hari ini sering kali baru disadari ketika layar monitor mendadak membiru, menyajikan pesan galat fatal, atau saat seluruh berkas berharga terkunci rapat oleh enkripsi jahat. Situasinya mirip sekali seperti menyimpan seluruh lembaran uang kertas tabungan Anda dalam satu dompet tipis di saku belakang celana, lalu berjalan santai menembus lautan manusia di pasar malam. Satu momen kecerobohan kecil saja, atau satu usapan tangan jahat, dan habis sudah. Semuanya lenyap tanpa meninggalkan rekam jejak.
Sebagai seseorang yang bertahun-tahun menggeluti seluk-beluk infrastruktur informasi dan sistem pertahanan digital, saya menyaksikan tragedi berulang ini hampir setiap bulan. Banyak pemilik usaha, pekerja lepas, hingga organisasi skala menengah memandang rutinitas duplikasi berkas sekadar ritual administratif yang menjenuhkan. Membuang waktu. Menguras kapasitas penyimpanan. Begitu pikir mereka. Padahal, tanpa strategi salinan yang solid dan teruji, bisnis atau pekerjaan Anda pada dasarnya sedang meniti seutas tali tipis di atas jurang tanpa jaring pengaman sama sekali.
Mengapa Komponen Penyimpanan Fisik Pasti Rusak?
Mesin tidak punya nurani. Komponen elektronik di dalam komputer Anda tidak pernah peduli seberapa krusial tenggat waktu proyek yang sedang Anda kejar malam ini.
Semua media penyimpanan fisik—mulai dari kepingan Solid State Drive (SSD) paling modern bertransfer kilat hingga piringan hard disk mekanis tua yang berisik—memiliki tanggal kadaluarsa yang tak terelakkan. Kerusakan bisa datang dari mana saja. Fluktuasi tegangan listrik rumah tangga yang naik-turun tanpa permisi, suhu ruang server yang terlampau tinggi, hingga kebiasaan sepele mencabut kabel USB tanpa menekan tombol pengeluaran aman. Begitu penggerak utama tersebut macet total, biaya pemulihan informasi dari laboratorium spesialis bisa menelan dana belasan hingga puluhan juta rupiah. Itu pun tanpa jaminan berkas Anda bisa diselamatkan utuh seratus persen.
Proses penyelamatan fisik di laboratorium mikro sebenarnya mirip bedah medis tingkat tinggi. Teknisi harus membedah piringan magnetik di dalam ruang steril bertekanan udara khusus. Tergores sedikit saja oleh partikel debu halus, riwayat transaksi keuangan bisnis yang Anda kumpulkan berdarah-darah selama lima tahun bisa musnah seketika. Menghindari skenario buruk ini sebenarnya tidak butuh keajaiban teknologi, melainkan kedisiplinan sederhana: menduplikasi berkas penting ke media lain secara teratur.
Ancaman Perangkat Pemeras yang Mengintai Tanpa Henti
Kehancuran fisik perangkat keras hanyalah satu sisi dari koin ancaman. Sisi lainnya jauh lebih ganas: serangan perangkat pemeras (ransomware) modern. Program jahat zaman sekarang tidak lagi hanya mengunci satu komputer milik staf magang di pojok ruangan. Peretas merancang kodenya untuk menyusup lewat lampiran surel kasir yang tampak wajar, mengendap tanpa suara selama berminggu-minggu, lalu mengeksekusi penguncian serentak ke seluruh jaringan kantor pada pukul dua pagi saat tidak ada orang yang berjaga.
Saat berkas akuntansi, dokumen legal, hingga basis data transaksi pelanggan terkunci, peretas akan memunculkan petunjuk pembayaran tebusan menggunakan mata uang kripto. Haruskah Anda membayar tebusan tersebut? Mengirimkan uang ke peretas sama saja menyiram bensin ke api kejahatan siber, sekaligus tidak memberikan garansi apa pun bahwa kunci dekripsi benar-benar akan dikirim kembali kepada Anda.
Di sinilah pentingnya pencadangan data untuk mencegah rugi secara finansial berperan sebagai kartu truf penentu kemenangan Anda. Jika sistem terinfeksi total, Anda tidak perlu repot bernegosiasi dengan penjahat siber. Langkah Anda cukup lugas: bersihkan seluruh drive penyimpanan yang tercemar, format ulang hingga bersih, lalu pulihkan seluruh arsip dari salinan steril yang tersimpan terisolasi jauh dari jangkauan jaringan utama.
Anatomi Kerugian Saat Akses Digital Terputus
Dampak kehancuran berkas digital menyebar sangat cepat, jauh menembus angka-angka di dalam laporan kasir. Cobalah lihat dampak rantainya secara objektif:
- Kelumpuhan Operasional: Staf garis depan tidak bisa melayani pesanan, tim gudang tidak tahu sisa stok barang, dan divisi keuangan gagal memproses pembayaran gaji. Setiap jam sistem mati, kerugian terus bertumpuk.
- Runtuhnya Kepercayaan Pelanggan: Reputasi yang dibangun bertahun-tahun bisa runtuh dalam sekejap saat Anda terpaksa berterus terang kepada klien bahwa dokumen kontrak mereka lenyap. Di pasar yang kejam, klien tidak akan berpikir dua kali untuk angkat kaki menuju pesaing yang lebih cakap mengamankan aset informasi.
- Ancaman Denda Legal: Aturan perlindungan data pribadi masa kini makin ketat. Kehilangan arsip sensitif milik konsumen dapat membawa bisnis Anda ke meja hijau dengan sanksi finansial yang tidak sedikit.
- Kelelahan Mental Tim: Stres psikologis melanda seluruh lini organisasi. Karyawan terpaksa lembur berhari-hari hanya untuk mengorek kembali ingatan atau mengetik ulang lembaran kertas fisik yang tersisa.
Memiliki cadangan yang terisolasi menghentikan rentetan efek domino ini sebelum sempat merusak fondasi organisasi Anda. Bila Anda ingin mendalami bagaimana standar global mengelola risiko teknologi informasi, rujukan dari kerangka kerja NIST Cybersecurity Framework menyajikan panduan tata kelola yang amat komprehensif untuk dipelajari.
Menerapkan Formula Cadangan 3-2-1 Tanpa Pusing
Membuat salinan berkas tidak boleh sembarangan asal tumpuk. Menyalakan komputer lalu memindahkan satu berkas ke flashdisk kecil yang tergantung di gantungan kunci rumah bukanlah sebuah strategi keamanan. Jika rumah atau kantor Anda mengalami kebakaran atau musibah pencurian, flashdisk tersebut akan bernasib sama tragisnya dengan komputer utama Anda.
Di industri pertahanan informasi, kami memegang teguh satu pakem klasik yang telah teruji zaman: Formula 3-2-1.
- Pegang 3 Salinan: Satu berkas asli yang Anda pakai sehari-hari, ditambah minimal dua salinan cadangan.
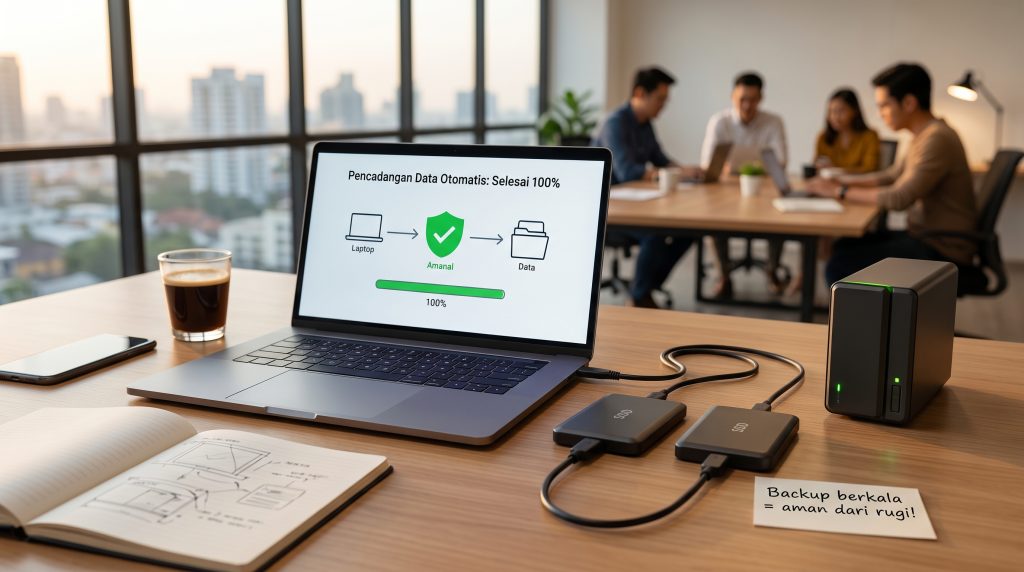
- Pakai 2 Media Berbeda: Jangan taruh seluruh salinan di jenis perangkat yang sama. Kombinasikan misalnya antara SSD eksternal dan unit penyimpanan terhubung jaringan (Network Attached Storage / NAS).
- Amankan 1 Salinan di Luar Lokasi (Offsite): Manfaatkan enkripsi awan (cloud storage) atau taruh satu drive fisik di lokasi geografis yang terpisah dari gedung utama Anda.
Filosofi di balik formula ini sederhana saja: menghilangkan satu titik kegagalan tunggal (single point of failure). Probabilitas hard disk lokal Anda rusak, server eksternal mendadak mati total, dan pusat data awan hancur secara bersamaan di detik yang persis sama adalah mendekati nol.
| Opsi Media Penyimpanan | Kelebihan Utama | Risiko yang Wajib Diwaspadai |
| Drive Eksternal / SSD | Kecepatan baca-tulis tinggi, bebas biaya langganan bulanan. | Rentan terhadap kerusakan fisik akibat benturan, mudah hilang. |
| Network Attached Storage (NAS) | Kapasitas raksasa, ideal untuk kolaborasi banyak pengguna. | Pengaturan awal butuh keahlian teknis, rentan jika jaringan terinfeksi. |
| Penyimpanan Awan (Cloud) | Otomatisasi tinggi, aman dari bencana fisik lokal di kantor. | Kinerja tergantung lebar pita internet, memerlukan biaya rutin. |
Salah Kaprah: Menganggap Layanan Sinkronisasi Awan sebagai Cadangan Utuh
Ini adalah kekeliruan yang paling sering saya jumpai di lapangan: banyak orang merasa sudah sangat aman karena folder kerjanya terhubung ke layanan sinkronisasi seperti Google Drive atau Dropbox. Padahal, platform sinkronisasi dan platform pencadangan adalah dua makhluk yang sama sekali berbeda fungsi.
Layanan sinkronisasi dirancang untuk menyamakan kondisi berkas secara seketika (real-time). Jika dokumen di laptop Anda tidak sengaja terhapus, terinfeksi virus, atau rusak akibat galat aplikasi, perubahan yang rusak itu akan langsung disinkronkan ke server awan dalam hitungan detik. Hasilnya? Berkas bersih Anda di awan ikut tertimpa oleh versi yang rusak.
Sistem cadangan sejati tidak bekerja seperti cermin melainkan seperti mesin waktu. Sistem ini merekam jejak berkas berdasarkan titik waktu (snapshot). Jadi, saat berkas hari ini tercemar, Anda tinggal membuka mesin waktu tersebut dan mengambil kembali versi utuh yang disimpan kemarin, minggu lalu, atau bulan lalu. Salinan yang ideal harus memiliki fitur riwayat versi (versioning) dan dipisahkan dari hak akses penyuntingan langsung oleh sistem utama.
Panduan teknis mengenai isolasi berkas dan penyusunan rantai keselamatan digital ini juga dijabarkan dengan sangat apik oleh CISA Cyber Essentials, yang konsisten mendorong segmentasi akses sebagai pilar proteksi aset digital.
Menguji Proses Pemulihan: Tahapan Penting yang Sering Diabaikan
Mempunyai berkas cadangan baru menyelesaikan setengah dari perjalanan pertahanan Anda. Setengah sisanya—yang justru jauh lebih vital—adalah memastikan bahwa berkas cadangan tersebut benar-benar bisa dibaca dan dipulihkan saat bencana melanda.
Pengalaman mengajarkan saya satu hal pahit: banyak perusahaan yang rajin menjalankan prosedur pencadangan tiap malam selama bertahun-tahun. Namun, begitu hard disk utama mereka terbakar dan mereka mencoba memulihkan data, barulah mereka menyadari dengan panik bahwa berkas cadangan tersebut ternyata korup dan tidak bisa dibuka sejak enam bulan lalu. Mereka seperti membeli payung mahal yang ternyata penuh lubang saat hujan deras tiba.
Lakukan pengujian pemulihan (disaster recovery test) secara berkala, setidaknya tiga bulan sekali:
- Ambil beberapa berkas cadangan secara acak dari media penyimpanan Anda.
- Coba pulihkan berkas-berkas tersebut ke komputer netral yang terpisah dari jaringan utama.
- Pastikan seluruh isi dokumen, rumus lembar kerja, dan struktur folder terbuka sempurna tanpa cacat.
- Hitung berapa lama durasi yang dibutuhkan untuk menyalin kembali data tersebut. Apakah durasi pemulihan itu masih dalam batas toleransi kelangsungan bisnis Anda?
Pemeriksaan berkala ini memberi Anda kepastian riil bahwa investasi waktu dan dana yang dialokasikan tidak berujung pada kekecewaan saat situasi darurat benar-benar terjadi.
Mengubah Prosedur Menjadi Budaya Kerja
Melindungi keutuhan informasi digital bukan proyek pameran yang selesai dalam semalam, melainkan sebuah budaya berkelanjutan. Persis seperti kebiasaan kita memutar kunci pintu sebelum beranjak tidur atau mengklik sabuk pengaman saat mulai mengemudikan mobil, pencadangan data harus berjalan otomatis tanpa perlu perdebatan panjang di ruang rapat.
Langkahkan kaki Anda mulai hari ini. Inventarisasi dokumen, basis data pelanggan, foto aset, atau berkas kerja apa saja yang paling bernilai bagi hidup dan bisnis Anda. Tentukan satu mekanisme otomatisasi yang paling masuk akal dengan kondisi anggaran Anda saat ini, lalu hidupkan sakelarnya. Biaya bulanan untuk langganan ruang simpan atau pembelian SSD eksternal tidak ada apa-apanya dibandingkan harga mahal dari rasa penyesalan saat data penting Anda lenyap tanpa sisa.
Pada akhirnya, pentingnya pencadangan data untuk mencegah rugi adalah satu-satunya jawaban paling rasional dalam menghadapi ketidakpastian dunia digital. Perangkat keras akan menua dan rusak pada waktunya, pola serangan siber akan terus berevolusi mencari celah baru, dan kelalaian manusia akan selalu ada. Namun, dengan salinan bersih yang tersimpan aman di tangan Anda, semua skenario buruk itu hanyalah sandungan kecil sementara, bukan akhir dari perjalanan bisnis Anda.