Panduan Lengkap Mengamankan Akun Media Sosial dari Phishing dan Hacking
Media sosial telah berkembang dari sekadar platform berbagi foto atau status menjadi identitas digital yang melekat erat pada kehidupan sehari-hari. Di balik kemudahan berkomunikasi dan membangun personal branding, tersimpan risiko serius: keamanan data pribadi. Kasus pencurian akun, penipuan phishing, dan penyadapan percakapan pribadi semakin marak, menargetsi siapa saja—dari pengguna biasa, kreator konten, hingga pemilik bisnis kecil. Memahami cara kerja ancaman ini dan menerapkan lapisan perlindungan yang tepat bukan lagi pilihan, melainkan keharusan untuk setiap warga digital Indonesia.
Mengenal Ancaman: Phishing dan Hacking di Era Modern
Sebelum membangun pertahanan, kita harus mengenal musuhnya. Phishing adalah teknik penipuan siber di mana pelaku menyamar sebagai entitas tepercaya—seperti layanan email, bank, atau platform media sosial itu sendiri—untuk menipu korban menyerahkan informasi sensitif seperti kata sandi, nomor identitas, atau kode verifikasi. Modusnya beragam: mulai dari email palsu yang mengklaim akun akan diblokir, SMS berhadiah “gratis” yang meminta klik tautan, hingga pesan WhatsApp dari nomor tidak dikenal yang berpura-pura sebagai tim dukungan resmi.
Sementara hacking dalam konteks media sosial sering kali merujuk pada akses tidak sah ke akun melalui berbagai celah. Ini bisa berupa credential stuffing (mencoba kombinasi email dan kata sandi dari bocoran data situs lain), eksploitasi perangkat yang terinfeksi malware, hingga session hijacking di mana pencuri mencuri “kunci sesi” login agar bisa masuk tanpa perlu kata sandi. Kedua ancaman ini saling melengkapi: phishing sering menjadi pintu masuk awal untuk hacking akun.
Mengapa Akun Media Sosial Jadi Sasaran Primadona?
Pertanyaan umum: “Saya bukan artis atau pejabat, apakah akun saya berisiko?” Jawabannya ya. Bagi peretas, setiap akun memiliki nilai. Akun pribadi bisa dijual di dark web untuk keperluan spam, penyebaran malware, atau pencurian identitas (identity theft). Akun bisnis atau kreator konten lebih bernilai karena memiliki basis pengikut besar, aset iklan, dan riwayat transaksi finansial. Bahkan akun game seperti Free Fire atau PlayStation Network (PSN) menjadi target karena item virtual di dalamnya memiliki nilai uang nyata. Oleh karena itu, tidak ada akun yang “terlalu kecil” untuk diamankan.
Benteng Pertama: Manajemen Kata Sandi dan Autentikasi Multi-Faktor (MFA)
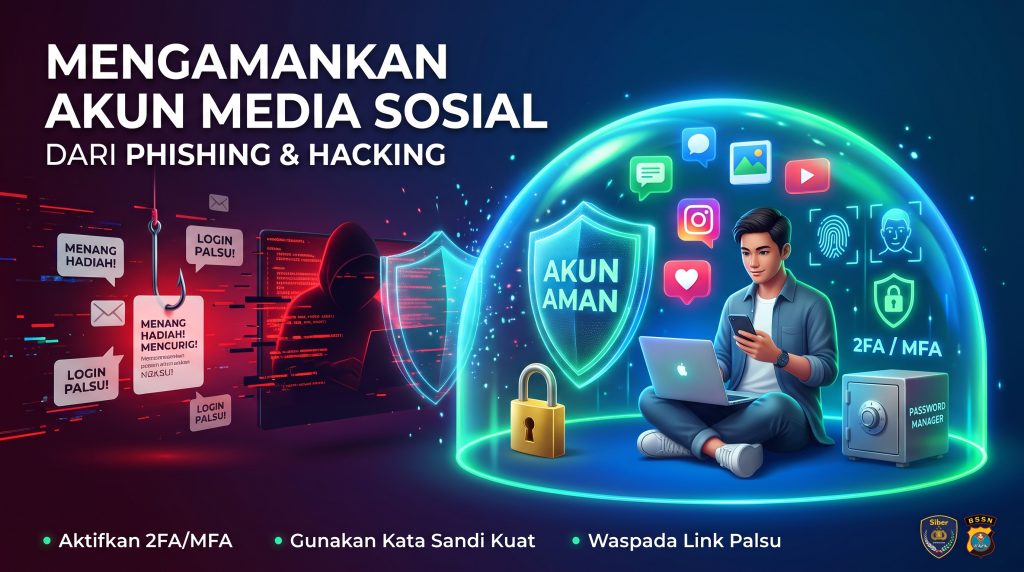
Langkah paling fundamental namun paling sering diabaikan adalah higiene kata sandi. Masih banyak pengguna yang menggunakan kata sandi yang sama untuk email, Instagram, Facebook, TikTok, dan aplikasi bank. Jika satu situs bocor, semua akun lain jadi terbuka. Terapkan prinsip-prinsip ini:
- Unik dan Panjang: Gunakan kata sandi minimal 12 karakter, kombinasi huruf besar/kecil, angka, dan simbol. Hindari informasi pribadi (tanggal lahir, nama hewan peliharaan).
- Pengelola Kata Sandi (Password Manager): Jangan hafal semuanya. Gunakan aplikasi pengelola kata sandi terpercaya (seperti Bitwarden, 1Password, atau bawaan browser/OS) untuk membuat dan menyimpan kata sandi unik secara terenkripsi.
- Aktifkan MFA/2FA di Semua Akun: Ini adalah lapisan pertahanan paling efektif. Pilih metode autentikator berbasis aplikasi (Google Authenticator, Authy, Microsoft Authenticator) atau hardware security key (YubiKey) daripada SMS. Kode SMS rentan disadap melalui teknik SIM swapping atau SMS hacking di mana peretas mengalihkan nomor korban ke kartu mereka.
- Passkeys: Platform modern (Google, Apple, Microsoft, WhatsApp) mulai mendukung Passkeys—kunci kriptografi yang tersimpan di perangkat dan dibuka dengan biometrik (sidik jari/Face ID). Ini kekebal terhadap phishing karena tidak ada kata sandi yang bisa dicuri.
Waspadai Modus Phishing yang Semakin Canggih
Peretas tidak lagi mengirim email penuh kesalahan ketik (typo) yang mudah terdeteksi. Sekarang, mereka menciptakan halaman login tiruan yang hampir identik dengan aslinya, termasuk sertifikat HTTPS (gembok hijau) dan domain yang menipu mata (contoh: instagram-security.com atau faceb00k-login.net). Modus terbaru juga memanfaatkan kepercayaan pada platform chat:
- Phishing via WhatsApp/Telegram: Pesan dari “Tim Dukungan” yang meminta kode verifikasi 6 digit yang baru saja dikirim ke nomor Anda. Jangan pernah beri kode itu ke siapapun. Kode itu adalah kunci masuk akun Anda.
- Email “Keamanan” Palsu: Notifikasi “Login mencurigakan” atau “Hak cipta dilanggar” dengan tombol “Amankan Akun” yang mengarah ke halaman phishing. Selalu buka aplikasi resmi atau ketik alamat situs manual di browser, jangan klik tautan di email.
- Penipuan Hadiah/Giveaway: Akun palsu meniru influencer atau brand besar mengumumkan pemenang undian, meminta login untuk “klaim hadiah”.
- QR Code Phishing (Quishing): Pemindaian kode QR di tempat umum atau email yang mengarahkan ke halaman login palsu.
Ciri-ciri umum: menciptakan rasa darurat (urgensi), ancaman akun diblokir, permintaan aksi segera (klik, unduh, balas pesan), dan pengiriman dari alamat pengirim yang aneh (contoh: security@facebook-support-xyz.com bukan @facebookmail.com).
Mengamankan Akses Perangkat dan Sesi Login
Keamanan akun tidak terlepas dari keamanan perangkat (HP/Laptop) yang digunakan. Jika perangkat terkompromi, akun pun tidak aman.
- Perbarui Sistem Operasi & Aplikasi: Perbaikan keamanan (security patch) dirilis rutin. Aktifkan pembaruan otomatis.
- Kelola Sesi Aktif: Secara berkala cek “Sesi Login” atau “Perangkat yang Terhubung” di pengaturan keamanan setiap platform (Instagram, Facebook, TikTok, X, Google). Keluarkan (logout) perangkat yang tidak Anda kenali atau lama tidak digunakan.
- Izin Aplikasi Pihak Ketiga: Tinjau aplikasi/situs yang memiliki akses ke akun media sosial Anda (misalnya aplikasi edit foto, jadwal posting, kuis virus). Cabut akses yang tidak lagi dipakai.
- Kunci Layar & Enkripsi: Pastikan HP memiliki PIN/Pola/FaceID yang kuat. Aktifkan enkripsi penyimpanan (bawaan Android/iOS modern).
- Hindari Wi-Fi Publik untuk Akses Sensitif: Jika terpaksa, gunakan VPN terpercaya untuk mengenkripsi lalu lintas data.
Langkah Darurat Jika Akun Terindikasi Diretas
Jika Anda mencurigai akun diretas (misalnya: tidak bisa login, email/nomor HP diganti tanpa sepengetahuan, ada aktivitas posting/pesan yang tidak Anda lakukan, notifikasi login dari lokasi asing), bertindak cepat sangat krusial:
- Coba Login & Reset Kata Sandi: Gunakan fitur “Lupa Kata Sandi” di halaman login resmi. Jika email/nomor HP masih bisa diakses, segera ganti kata sandi dengan yang baru dan kuat.
- Keluarkan Semua Sesi: Setelah berhasil masuk, segera gunakan fitur “Keluar dari Semua Sesi” / “Logout Semua Perangkat”. Ini memutus akses peretas meski mereka sudah login.
- Periksa Info Profil: Pastikan email pemulihan, nomor HP, dan alamat email utama belum diganti peretas. Kembalikan ke milik Anda.
- Aktifkan/Perbarui 2FA: Jika belum ada, pasang 2FA berbasis aplikasi autentikator. Jika sudah ada, peretas mungkin menonaktifkannya; aktifkan kembali.
- Laporkan ke Platform: Gunakan formulir resmi “Akun Diretas” / “Hacked Account” di Pusat Bantuan masing-masing platform (Meta, Google, TikTok, X). Proses verifikasi identitas (sering meminta foto KTP/video selfie) mungkin diperlukan jika akses penuh hilang.
- Cek Perangkat Anda: Jalankan pemindaian antivirus/anti-malware. Jika mencurigai spyware, pertimbangkan factory reset HP setelah backup data penting.
Melaporkan Kejahatan Siber ke Otoritas Indonesia
Pencurian akun dan data pribadi adalah kejahatan yang diatur dalam Undang-Undang ITE (UU No. 11 Tahun 2008 jo. UU No. 19 Tahun 2016) dan UU Perlindungan Data Pribadi (UU No. 27 Tahun 2022). Melaporkan tidak hanya untuk keadilan, tapi membantu otoritas memetakan ancaman.
Anda bisa melapor melalui saluran resmi:
- Polisi (Polri): Datang ke unit Polisi Siber (Dittipidsiber) di Polda atau Polres terdekat, atau via aplikasi SATGAS PATROL SIBER / website lapor.go.id. Bawa bukti: screenshot aktivitas mencurigakan, tautan phishing, kronologi kejadian, dan bukti kepemilikan akun.
- BSSN (Badan Siber dan Sandi Negara): Melalui situs lapor.bssn.go.id