Langkah Mudah Mengamankan Data Saat Menggunakan Wi‑Fi Publik
Wi‑Fi gratis di kafe, bandara, atau pusat perbelanjaan memang sangat memudahkan kita untuk tetap terhubung tanpa menguras kuota data seluler. Namun, koneksi terbuka ini juga menjadi sasaran utama bagi penjahat siber yang ingin mencuri informasi pribadi, kata sandi, atau detail transaksi finansial. Artikel ini membahas risiko yang ada dan memberikan langkah‑langkah praktis yang bisa langsung diterapkan untuk melindungi data saat Anda menggunakan jaringan Wi‑Fi publik.
Mengapa Wi‑Fi Publik Rentan Terhadap Ancaman?
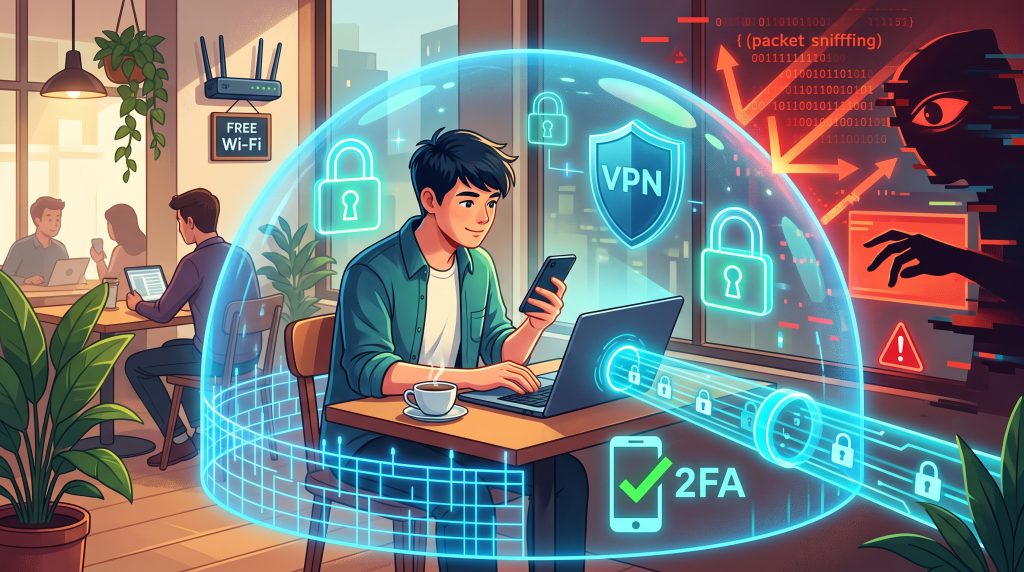
Jaringan Wi‑Fi yang tidak terenkripsi biasanya tidak memerlukan autentikasi yang kuat. Hal ini membuat paket data yang dikirim dan diterima dapat dengan mudah diintercept oleh siapa saja yang berada dalam jangkauan yang sama. Teknik yang sering digunakan termasuk:
- Packet sniffing – pembacaan paket data yang mengalir melalui jaringan.
- Man‑in‑the‑middle (MitM) – penyerang menyisipkan dirinya antara perangkat Anda dan titik akses, lalu bisa mengubah atau menyadap komunikasi.
- Hotspot palsu – penjahat membuat nama jaringan yang mirip dengan layanan resmi untuk menipu pengguna terhubung.
Karena tidak ada enkripsi yang memastikan bahwa hanya penerima yang berhak bisa membaca data, informasi seperti username, password, email, maupun detail kartu kredit bisa terbaca jika tidak dilindungi dengan cara lain.
Langkah Praktis untuk Mengamankan Data
Berikut beberapa tindakan yang bisa Anda lakukan setiap kali terhubung ke Wi‑Fi publik. Mereka tidak memerlukan biaya mahal atau pengetahuan teknis yang dalam, cukup disiplin dan sedikit persiapan.
1. Gunakan Virtual Private Network (VPN)
VPN membuat terowongan terenkripsi antara perangkat Anda dan server VPN, sehingga semua lalu lintas internet terlindungi dari penyadapan di jaringan lokal. Pilih layanan VPN yang memiliki reputasi baik, tidak menyimpan log aktivitas, dan menyediakan aplikasi untuk sistem operasi yang Anda gunakan. Aktifkan VPN segera setelah terhubung ke Wi‑Fi publik sebelum membuka aplikasi sensitif seperti perbankan atau email.
2. Pastikan Koneksi Menggunakan HTTPS
Situs yang menggunakan HTTPS mengenkripsi data yang dikirim antara peramban dan server situs. Sebelum memasukkan informasi pribadi, periksa apakah alamat URL dimulai dengan https:// dan ada ikon gembok di bilah alamat. Jika hanya http://, hindari mengisi formulir login atau detail pembayaran di situs tersebut.
3. Nonaktifkan Pembagian File dan Sharing
Pada sistem operasi Windows, macOS, atau Linux, ada opsi untuk membagikan file, printer, atau layanan lain ke jaringan. Saat menggunakan Wi‑Fi publik, matikan semua fitur sharing ini untuk mencegah akses tidak terizin dari perangkat lain yang terhubung ke jaringan yang sama.
4. Aktifkan Firewall Lokal
Firewall merupakan penghalang yang memfilter lalu lintas masuk dan keluar dari perangkat Anda. Pastikan firewall sistem operasi aktif dan dikonfigurasi untuk memblokir koneksi yang tidak dikenal. Kebanyakan sistem operasi modern sudah menyertakan firewall dasar yang cukup untuk penggunaan umum.
5. Gunakan Autentikasi Dua Faktor (2FA)
Meski penyerang berhasil menangkap kata sandi Anda, mereka masih membutuhkan faktor kedua – biasanya kode yang dikirim ke ponsel atau dihasilkan oleh aplikasi autentikasi – untuk masuk ke akun. Aktifkan 2FA pada layanan yang mendukungnya, seperti email, media sosial, dan perbankan online.
6. Perbarui Sistem dan Aplikasi Secara Rutin
Pembaruan sering kali mencakup perbaikan keamanan yang menutup kerentanan yang diketahui. Sebelum pergi ke tempat yang menyediakan Wi‑Fi publik, pastikan sistem operasi, peramban, dan aplikasi kritis seperti klien email atau aplikasi perbankan sudah versi terbaru.
7. Instal dan Perbarui Antivirus/Anti‑malware
Solusi keamanan yang terpercaya dapat mendeteksi dan memblokir upaya penyisipan malware melalui jaringan yang tidak aman. Pilih produk yang memberikan proteksi real‑time dan scan berkala.
8. Waspadai Hotspot Palsu
Sebelum terhubung, periksa nama jaringan (SSID) dengan teliti. Penjahat sering menambahkan karakter tambahan atau menggunakan nama yang sangat mirip dengan layanan resmi (misal, “Free_CoffeeShop_WiFi” vs “Free_CoffeeShop_WiFi_”). Jika ragu, tanya staf tempat tersebut mengenai nama jaringan yang sah.
9. Hindari Transaksi Sensitif Jika Tidak Perlu
Jika tidak ada keperluan mendesak, sebaiknya tunda aktivitas seperti transfer uang, pembelian online, atau pengaksesan layanan yang membutuhkan informasi keuangan sampai Anda berada di jaringan yang Anda percaya, seperti koneksi seluler pribadi atau Wi‑Fi rumah yang terlindungi dengan kata sandi kuat.
10. Logout dan Hapus Riwayat Setelah Selesai
Setelah selesai menggunakan layanan yang memerlukan login, pastikan untuk logout sepenuhnya. Bersihkan cache, cookie, dan riwayat peramban jika Anda menggunakan perangkat umum atau yang Anda tidak sepenuhnya kontrol.
Menggabungkan Beberapa Langkah untuk Proteksi Maksimal
Keamanan bukanlah soal menerapkan satu teknik saja, melainkan menggabungkan beberapa lapisan pertahanan (strategi “defense in depth”). Misalnya, Anda bisa:
- Menghubungkan ke Wi‑Fi publik.
- Menyalakan VPN.
- Memastikan situs yang dibuka menggunakan HTTPS.
- Memeriksa bahwa firewall dan antivirus aktif.
- Menggunakan 2FA untuk layanan sensitif.
Dengan cara ini, jika satu lapisan gagal (misalnya VPN terputus), lapisan lain masih menyediakan tingkat perlindungan yang cukup.
Kesimpulan
Menggunakan Wi‑Fi publik tidak harus berarti menanggalkan keamanan data pribadi. Dengan memahami risiko yang ada dan menerapkan langkah‑langkah praktis seperti menggunakan VPN, memastikan koneksi HTTPS, menonaktifkan sharing, mengaktifkan firewall, serta mengadopsi autentikasi dua faktor, Anda dapat secara signifikan mengurangi kemungkinan terjadinya pencurian data. Konsistensi dalam menerapkan kebiasaan ini setiap kali terhubung ke jaringan yang tidak Anda kendalikan sepenuhnya akan membantu menjaga informasi Anda tetap aman di dunia yang semakin terhubung.