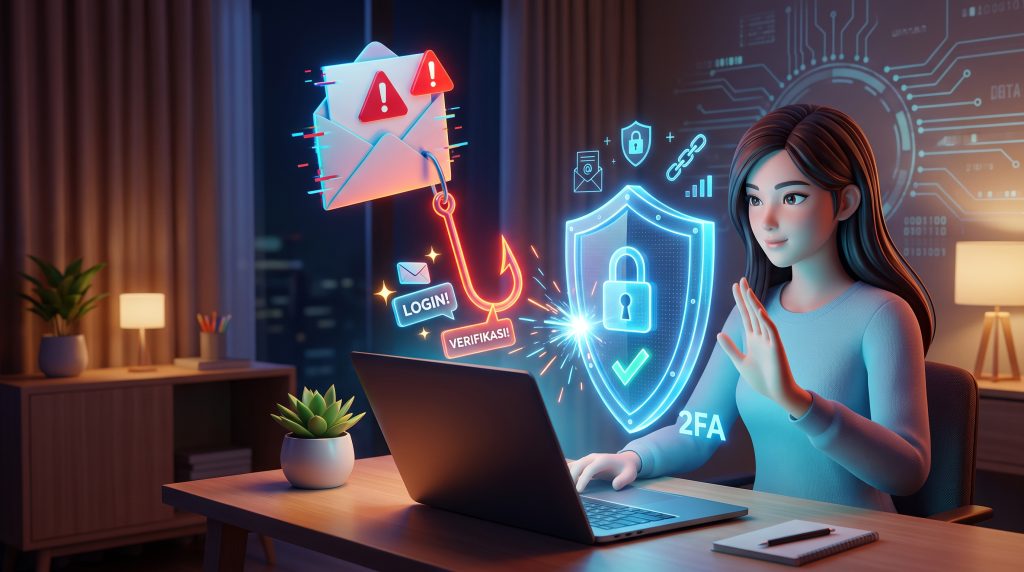
Menghadapi ancaman siber saat ini, memahami cara menghindari bahaya serangan phishing bukan lagi sekadar pilihan, melainkan sebuah keharusan mutlak bagi setiap pengguna internet. Bayangkan situasi ini: Anda sedang sibuk bekerja, tiba-tiba sebuah email masuk dengan logo bank yang sangat Anda kenal. Subjek emailnya tertulis dengan huruf kapital, menyatakan bahwa rekening Anda telah diblokir karena adanya aktivitas mencurigakan, dan Anda diminta segera mengklik sebuah tautan untuk memverifikasi data diri.
Dalam kondisi panik, jari Anda mungkin akan secara otomatis mengklik tautan tersebut tanpa berpikir panjang. Begitu Anda memasukkan username dan password di halaman yang terlihat persis seperti situs bank asli tersebut, data kredensial Anda langsung masuk ke tangan peretas. Skenario menakutkan ini bukanlah fiksi, melainkan realitas harian yang memakan banyak korban di seluruh dunia. Penipuan semacam ini bekerja bukan dengan cara meretas sistem keamanan perangkat Anda secara paksa, melainkan dengan meretas pikiran dan kepanikan Anda.
Untuk benar-benar memahami cara membentengi diri, kita harus membedah secara tuntas apa sebenarnya kejahatan ini, bagaimana para pelaku beroperasi, dan langkah konkret apa saja yang bisa kita terapkan dalam kehidupan sehari-hari.
Apa Sebenarnya yang Dimaksud dengan Phishing?
Secara sederhana, kata phishing berasal dari analogi fishing atau memancing. Jika seorang pemancing menggunakan umpan untuk menangkap ikan, maka penjahat siber menggunakan umpan berupa pesan palsu—bisa lewat email, SMS, atau pesan instan—untuk memancing korban agar menyerahkan informasi sensitif. Informasi yang diincar biasanya berupa kata sandi, nomor kartu kredit, kode OTP (One-Time Password), atau data identitas pribadi lainnya.
Berbeda dengan teknik peretasan brute-force yang mengandalkan kelemahan sistem komputer, serangan phishing memanfaatkan kelemahan manusia. Teknik ini sering dikategorikan sebagai social engineering atau rekayasa sosial. Pelaku kejahatan tahu persis bahwa lapisan keamanan secanggih apa pun pada sebuah server atau aplikasi akan menjadi tidak berguna jika mereka bisa membujuk pengguna yang sah untuk membukakan “pintu depan” secara sukarela.
Mengapa Orang Pintar Sekalipun Bisa Terjebak?
Banyak orang berasumsi bahwa mereka yang menjadi korban penipuan digital hanyalah mereka yang gaptek atau kurang melek teknologi. Faktanya, siapa pun bisa terperosok. Para pelaku kejahatan siber sangat memahami psikologi dasar manusia. Mereka merancang pesan sedemikian rupa untuk memicu emosi yang kuat sehingga rasionalitas kita menurun.
Ada tiga pemicu emosi utama yang sering dieksploitasi:
- Ketakutan atau Kepanikan: Pesan yang mengancam penutupan akun, denda pajak, atau tagihan fiktif yang jumlahnya fantastis.
- Keingintahuan: Email yang menjanjikan bocoran informasi rahasia, atau pesan berisi “Lihat, apakah ini foto Anda yang sedang viral?”.
- Keserakahan atau Harapan: Janji memenangkan undian, tawaran pekerjaan dengan gaji tidak masuk akal, atau hadiah barang elektronik mahal yang hanya membutuhkan pembayaran ongkos kirim.
Ketika emosi-emosi ini tersentuh, otak kita cenderung ingin mengambil tindakan instan. Itulah celah sepersekian detik yang dimanfaatkan oleh pelaku serangan phishing untuk mencuri data Anda.
Mengenali Berbagai Wajah Kejahatan Phishing
Seiring berjalannya waktu, taktik penipuan digital terus berevolusi. Serangan phishing kini tidak hanya terbatas pada email berantakan yang diterjemahkan menggunakan mesin penerjemah. Modus mereka kini sangat rapi, spesifik, dan memiliki banyak varian.
1. Deceptive Phishing (Phishing Tradisional)
Ini adalah jenis yang paling umum, di mana pelaku mengirim email secara massal ke ribuan alamat sekaligus. Mereka menyamar sebagai perusahaan besar yang layanannya banyak digunakan orang, seperti penyedia layanan streaming, e-commerce, atau bank. Tujuannya adalah menjaring sebanyak mungkin korban dari tebaran jaring yang luas tersebut.
2. Spear Phishing
Jika phishing tradisional ibarat menebar jaring, spear phishing adalah memancing dengan tombak. Serangan ini sangat tertarget. Pelaku akan mencari informasi spesifik mengenai calon korbannya melalui media sosial atau bocoran data sebelumnya. Email yang dikirim akan menyebutkan nama lengkap Anda, tempat Anda bekerja, atau bahkan proyek yang sedang Anda tangani, membuatnya terlihat sangat kredibel dan sulit dibedakan dari email sah.
3. Whaling (Perburuan Paus)
Ini adalah sub-kategori dari spear phishing yang menargetkan “ikan paus”, alias individu dengan jabatan tinggi atau akses krusial di sebuah organisasi, seperti CEO atau Manajer Keuangan. Tujuannya bukan sekadar mencuri data pribadi, melainkan untuk mengelabui eksekutif tersebut agar mentransfer sejumlah besar dana perusahaan ke rekening pelaku.
4. Smishing (SMS Phishing)
Belakangan ini, modus smishing sangat marak terjadi. Penipu menggunakan SMS atau aplikasi pesan instan seperti WhatsApp. Umpan yang digunakan sering kali berupa informasi pengiriman paket dari kurir palsu, undangan pernikahan digital, atau surat tilang elektronik. Pesan tersebut biasanya melampirkan link atau file berekstensi APK. Jika file APK tersebut diunduh dan diinstal, aplikasi jahat akan menyedot data SMS korban, termasuk kode OTP, yang berujung pada terkurasnya saldo rekening.
5. Vishing (Voice Phishing)
Alih-alih teks, vishing menggunakan panggilan telepon. Pelaku akan berbicara dengan nada profesional, mengaku sebagai customer service bank atau pihak berwajib, dan mengarahkan korban untuk melakukan tindakan tertentu, seperti mentransfer uang ke “rekening aman” atau membagikan nomor CVV di belakang kartu kredit.
Cara Mengidentifikasi Tanda-Tanda Bahaya
Walaupun para penipu semakin pintar, selalu ada jejak atau kejanggalan yang mereka tinggalkan. Berikut adalah beberapa red flag yang harus selalu Anda perhatikan sebelum mempercayai sebuah pesan digital:
- Tuntutan yang Mendesak: Jika sebuah pesan memaksa Anda untuk mengambil tindakan dalam waktu 24 jam atau akun Anda akan hangus, berhentilah sejenak. Institusi resmi jarang sekali menggunakan taktik intimidasi atau tenggat waktu yang tidak masuk akal.
- Alamat Pengirim yang Aneh: Jangan hanya melihat nama pengirim yang muncul di layar. Klik dan periksa alamat email aslinya. Email resmi dari bank tidak mungkin menggunakan domain gratisan seperti @gmail.com atau domain yang dieja salah (misalnya, support@bca-b4nk.com).
- Tautan yang Mencurigakan: Jika Anda menggunakan komputer, arahkan kursor (jangan diklik) ke atas tautan yang diberikan. Lihat alamat URL yang muncul di pojok bawah browser. Jika alamat tersebut panjang, penuh dengan karakter acak, atau tidak sesuai dengan nama institusi, tinggalkan segera.
- Permintaan Data Sensitif: Ingatlah aturan emas ini: Bank, penyedia layanan internet, atau platform digital resmi tidak akan pernah meminta kata sandi, PIN, atau kode OTP Anda melalui email, chat, maupun telepon.
Langkah Strategis Menghindari Serangan Phishing
Pemahaman teoritis saja tidak cukup tanpa tindakan preventif. Berikut adalah serangkaian kebiasaan digital yang harus Anda terapkan untuk membangun benteng pertahanan pribadi:
1. Jangan Pernah Mengklik Tautan dari Sumber Tak Dikenal
Jadikan sikap skeptis sebagai pertahanan utama Anda. Jika Anda menerima notifikasi tentang akun atau pesanan Anda, jangan gunakan tautan yang ada di dalam pesan tersebut. Buka browser baru, ketikkan alamat situs web resmi secara manual, dan login dari sana untuk memeriksa apakah notifikasi tersebut benar adanya.
2. Terapkan Autentikasi Dua Faktor (2FA)
Ini adalah lapisan keamanan paling krusial. Dengan mengaktifkan 2FA atau Multi-Factor Authentication (MFA), peretas tidak akan bisa masuk ke akun Anda meskipun mereka berhasil mencuri kata sandi Anda. Mereka akan tetap membutuhkan kode verifikasi kedua yang hanya dikirimkan ke perangkat fisik Anda.
3. Gunakan Password Manager yang Kredibel
Menggunakan kata sandi yang sama untuk semua akun adalah resep menuju bencana. Jika satu situs mengalami kebocoran data, semua akun Anda di platform lain akan terancam. Gunakan aplikasi password manager untuk membuat dan menyimpan kata sandi yang rumit dan unik untuk setiap layanan. Aplikasi ini juga memiliki fitur cerdas yang tidak akan mengisi otomatis (autofill) kata sandi Anda jika mendeteksi bahwa situs web tersebut adalah situs phishing palsu.
4. Selalu Perbarui Perangkat Lunak dan Browser
Pembaruan (update) sistem operasi dan browser web tidak hanya soal fitur baru, tetapi yang lebih penting adalah menambal celah keamanan. Browser modern memiliki fitur perlindungan bawaan yang secara otomatis akan memblokir situs-situs yang telah masuk dalam daftar hitam penyebaran malware atau penipuan.
5. Hati-hati Terhadap Lampiran Tak Terduga
Jangan pernah mengunduh apalagi membuka lampiran (attachment) dari email atau pesan yang tidak Anda harapkan. Waspadai secara khusus file-file dengan format .exe, .zip, .rar, .scr, dan untuk pengguna ponsel pintar, file berekstensi .apk. Jika ada kolega yang mengirimkan file secara tiba-tiba tanpa konteks yang jelas, hubungi dia melalui jalur komunikasi lain untuk memastikannya.
Apa yang Harus Dilakukan Jika Terlanjur Menjadi Korban?
Tidak ada sistem yang sempurna, dan terkadang di saat lelah atau lengah, kita bisa saja melakukan kesalahan. Jika Anda menyadari bahwa Anda baru saja memasukkan data ke situs palsu atau mengunduh aplikasi mencurigakan, segera lakukan tindakan mitigasi berikut:
Pertama, putuskan koneksi internet Anda (matikan Wi-Fi atau data seluler) agar malware tidak bisa mengirimkan data lebih lanjut ke server pelaku. Kedua, gunakan perangkat lain yang aman untuk segera mengubah semua kata sandi dari akun yang terdampak. Ketiga, hubungi call center resmi bank atau institusi keuangan Anda secepat mungkin untuk melakukan pemblokiran sementara pada kartu atau rekening Anda. Terakhir, jika perangkat Anda terinfeksi malware dari aplikasi bodong, pertimbangkan untuk melakukan factory reset (kembali ke pengaturan pabrik) untuk memastikan perangkat bersih sepenuhnya dari program jahat yang bersembunyi.
Penutup
Kejahatan siber akan terus mencari bentuk-bentuk baru yang lebih manipulatif dan canggih. Namun, dengan mengedepankan logika, ketenangan, dan rasa skeptis yang sehat, Anda bisa meminimalkan risiko tersebut dengan sangat drastis. Edukasi literasi digital secara berkelanjutan adalah tameng paling kuat. Selalu verifikasi ulang setiap informasi yang Anda terima. Dengan membiasakan diri untuk berhenti sejenak, berpikir rasional, dan memvalidasi sumber informasi, Anda telah menguasai cara menghindari bahaya serangan phishing dengan sempurna, mengamankan aset finansial, serta menjaga privasi digital Anda di era modern yang penuh tantangan ini.