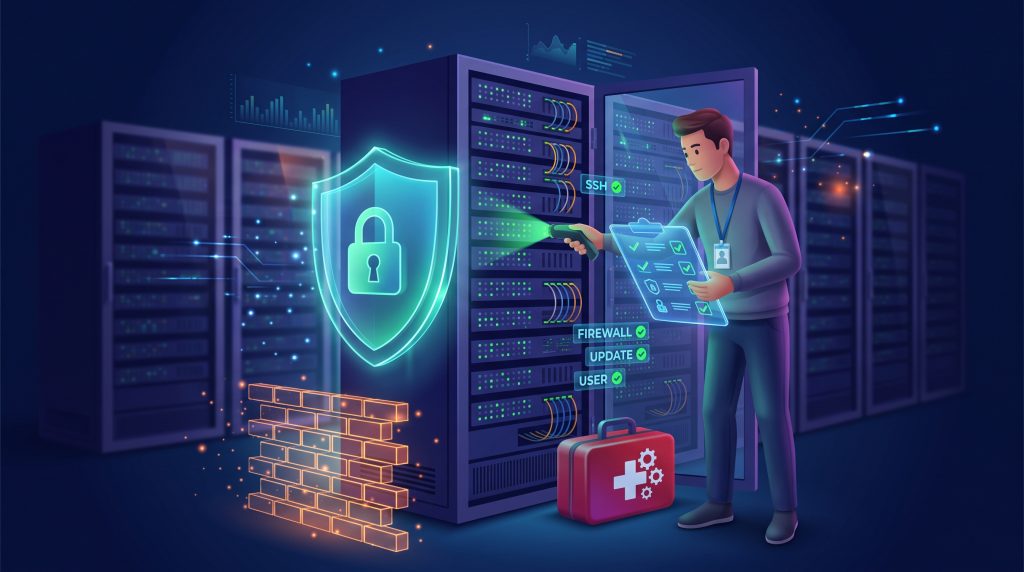
Pernahkah Anda menyewa Virtual Private Server (VPS) baru, mendapatkan alamat IP, username root, beserta password, lalu bingung harus mulai dari mana? Banyak pengelola sistem pemula yang langsung melompat untuk menginstal aplikasi, panel web, atau database tanpa memikirkan aspek perlindungan. Padahal, membiarkan mesin tanpa konfigurasi pengamanan sama saja dengan membeli rumah mewah, memasukkan barang-barang berharga ke dalamnya, namun membiarkan pintu depannya terbuka lebar. Jika Anda tidak ingin menjadi korban peretasan di hari pertama, memahami cara audit dasar keamanan server adalah keterampilan mutlak yang harus segera diterapkan.
Begitu sebuah VPS baru aktif dan terhubung ke internet, alamat IP tersebut akan langsung masuk ke dalam radar pemindai otomatis (bot scanner) dari seluruh dunia. Bot ini tidak peduli apakah isi server Anda adalah website perusahaan besar atau sekadar blog pribadi. Mereka hanya mencari celah masuk. Oleh karena itu, penanganan pertama pada sistem operasi sangat menentukan nasib data Anda ke depannya.
Artikel ini akan memandu Anda melakukan pengecekan dan konfigurasi lapis pertama secara menyeluruh. Panduan ini dirancang khusus agar mudah dipahami, bahkan jika Anda belum terlalu familier dengan layar terminal Linux.
1. Mengapa Pemeriksaan Keamanan Awal Sangat Krusial?
Sebelum kita masuk ke perintah teknis, mari luruskan satu fakta penting tentang internet: tidak ada tempat yang benar-benar tersembunyi. Banyak pemula berasumsi bahwa karena domain belum diarahkan ke alamat IP VPS, maka server tersebut aman dari serangan. Ini adalah mitos yang sangat berbahaya.
Para peretas menggunakan skrip otomatis untuk memindai blok alamat IP (IP ranges) secara acak setiap detiknya. Skrip ini biasanya mencari port yang terbuka, khususnya port 22 yang merupakan standar untuk layanan SSH. Ketika menemukan port yang terbuka, bot tersebut akan melakukan serangan brute force, yaitu menebak kombinasi username dan password ribuan kali per menit. Jika Anda masih menggunakan kredensial bawaan (default) dari penyedia layanan, hanya butuh waktu hitungan jam atau bahkan menit bagi peretas untuk mengambil alih hak akses penuh.
Melakukan audit keamanan sejak hari pertama berfungsi untuk memutus rantai serangan otomatis ini. Anda tidak perlu langsung mengonfigurasi arsitektur pertahanan kelas militer. Anda hanya perlu membuat server Anda cukup sulit diretas, sehingga bot otomatis tersebut menyerah dan beralih ke target lain yang lebih lemah.
2. Langkah Pertama: Pembaruan Sistem Operasi Menyeluruh
Sama seperti ponsel pintar yang meminta pembaruan perangkat lunak, sistem operasi pada VPS Anda juga membutuhkan hal yang sama. Sistem operasi Linux seperti Ubuntu, Debian, atau AlmaLinux sering kali diinstal menggunakan image atau cetakan file yang sudah berumur beberapa minggu atau bulan. Dalam jeda waktu tersebut, celah keamanan baru (vulnerability) mungkin sudah ditemukan dan ditambal oleh pengembang.
Tugas pertama Anda setelah berhasil login adalah memperbarui seluruh paket perangkat lunak (packages) ke versi terstabil dan teraman.
Jika Anda menggunakan keluarga Debian atau Ubuntu, jalankan perintah berikut di terminal:
sudo apt update && sudo apt upgrade -y
Jika Anda berada di lingkungan RHEL, AlmaLinux, atau Rocky Linux, gunakan:
sudo dnf check-update
sudo dnf upgrade -y
Perintah di atas akan memeriksa repositori pusat untuk melihat apakah ada versi terbaru dari perangkat lunak yang terinstal, lalu memasangnya secara otomatis. Biasakan untuk menjalankan perintah ini setidaknya seminggu sekali untuk memastikan tidak ada celah lawas yang tertinggal.
3. Membuat Pengguna Baru (Non-Root) dengan Akses Sudo
Saat pertama kali login, Anda biasanya menggunakan user bernama root. Menggunakan akun root untuk aktivitas sehari-hari adalah praktik keamanan yang sangat buruk. Root memiliki kekuasaan tak terbatas; ia bisa menghapus seluruh sistem dengan satu perintah yang salah tanpa peringatan sama sekali.
Langkah audit dasar keamanan server selanjutnya adalah membuat pengguna biasa, lalu memberikannya hak istimewa (sudo) hanya ketika diperlukan.
Ketik perintah berikut untuk membuat pengguna baru (ganti “namaanda” dengan nama yang Anda inginkan):
adduser namaanda
Sistem akan meminta Anda memasukkan password baru. Gunakan kombinasi password yang kuat, mencakup huruf besar, huruf kecil, angka, dan simbol. Setelah pengguna tercipta, masukkan pengguna tersebut ke dalam grup sudo agar nantinya bisa menjalankan perintah administratif:
usermod -aG sudo namaanda
Mulai sekarang, tutup jendela terminal Anda, lalu login kembali menggunakan username yang baru saja dibuat. Gunakan awalan sudo setiap kali Anda ingin melakukan konfigurasi sistem.
4. Audit dan Pengerasan (Hardening) Layanan SSH
SSH atau Secure Shell adalah pintu utama Anda untuk masuk ke dalam server. Karena ini adalah pintu utama, wajar jika peretas memusatkan 90% serangannya ke titik ini.
Ada tiga hal utama yang wajib dikonfigurasi pada SSH untuk menekan risiko peretasan secara drastis. Semua pengaturan ini berada di dalam file konfigurasi /etc/ssh/sshd_config. Buka file tersebut menggunakan teks editor nano:
sudo nano /etc/ssh/sshd_config
A. Mengubah Port Default SSH
Secara bawaan, SSH berjalan di Port 22. Karena semua orang tahu hal ini, bot peretas akan langsung menyerang port tersebut. Dengan mengubah port, misalnya menjadi 42022, Anda bisa menghindari lebih dari 80% serangan otomatis.
Cari baris yang bertuliskan #Port 22, hilangkan tanda pagarnya, lalu ubah angkanya.
Port 42022
(Pastikan port baru ini belum digunakan oleh layanan lain dan catat baik-baik agar Anda tidak terkunci dari server sendiri).
B. Mematikan Login Root (PermitRootLogin)
Karena kita sudah membuat pengguna biasa di langkah sebelumnya, akun root tidak boleh lagi diizinkan untuk login dari luar. Ini mencegah peretas yang mencoba melakukan brute force menggunakan username “root”.
Cari baris PermitRootLogin yes, lalu ubah menjadi:
PermitRootLogin no
C. Beralih dari Password ke SSH Keys
Password bisa ditebak, dicuri, atau dibobol dengan metode kamus (dictionary attack). Cara teraman untuk login adalah menggunakan pasangan kunci kriptografi (SSH Keys). Ini ibarat gembok fisik yang mana kuncinya hanya ada di laptop pribadi Anda.
Setelah Anda mengatur SSH keys (yang biasanya digenerate melalui perintah ssh-keygen dari komputer lokal dan dikirim menggunakan ssh-copy-id), Anda harus menonaktifkan login berbasis teks atau password sepenuhnya.
Cari baris PasswordAuthentication yes, lalu ubah ke:
PasswordAuthentication no
Setelah ketiga perubahan tersebut dilakukan, simpan file (Ctrl+O, Enter, Ctrl+X), lalu restart layanan SSH agar perubahan berlaku:
sudo systemctl restart ssh
5. Konfigurasi Tembok Api (Firewall) Standar
Banyak VPS baru hadir dengan firewall yang belum diaktifkan. Ini berarti semua port terbuka lebar ke publik. Menerapkan tata kelola firewall adalah fondasi utama dalam praktik cara audit dasar keamanan server yang baik.
Prinsip utama firewall sangat sederhana: Tutup semuanya, lalu buka hanya yang benar-benar dibutuhkan.
Untuk sistem operasi Ubuntu, alat yang paling mudah digunakan adalah UFW (Uncomplicated Firewall). Berikut adalah prosedur standarnya:
- Tolak semua koneksi masuk yang tidak dikenali:
sudo ufw default deny incoming - Izinkan semua koneksi keluar dari dalam server:
sudo ufw default allow outgoing - Buka port SSH baru yang tadi Anda ubah (sangat penting agar Anda tidak terblokir dari VPS sendiri):
sudo ufw allow 42022/tcp - Jika server Anda digunakan untuk website, buka port HTTP (80) dan HTTPS (443):
sudo ufw allow 80/tcpsudo ufw allow 443/tcp - Aktifkan firewall:
sudo ufw enable
Anda bisa mengecek status konfigurasi dengan perintah sudo ufw status. Pastikan hanya port yang esensial saja yang ada dalam daftar tersebut. Membiarkan port seperti database (MySQL/PostgreSQL) terbuka ke publik adalah kesalahan fatal yang sering dilakukan pemula. Database harusnya hanya bisa diakses oleh localhost atau IP internal, bukan internet secara luas.
6. Memasang Perangkap Peretas dengan Fail2Ban
Meskipun Anda sudah mengubah port SSH, cepat atau lambat peretas tingkat lanjut akan memindai IP Anda dan menemukan port yang baru. Mereka kemudian akan kembali mencoba menebak kata sandi atau kunci Anda. Di sinilah Anda membutuhkan satpam otomatis bernama Fail2Ban.
Fail2Ban bekerja dengan membaca file log sistem. Jika ia melihat ada satu alamat IP yang mencoba login namun gagal berkali-kali secara mencurigakan (misalnya 5 kali gagal dalam waktu 10 menit), Fail2Ban akan otomatis memerintahkan firewall untuk memblokir IP tersebut secara total.
Cara menginstalnya sangat mudah:
sudo apt install fail2ban
Setelah terinstal, layanan ini biasanya akan langsung aktif dan mengawasi port SSH dengan pengaturan standar. Anda bisa membiarkannya berjalan di latar belakang, dan program ini akan secara mandiri mengusir bot-bot pengganggu yang mencoba membobol sistem Anda. Ini tidak hanya mengamankan sistem, tetapi juga menghemat resource CPU dan RAM dari beban permintaan bot yang terus-menerus.
7. Audit Layanan (Service) yang Berjalan di Latar Belakang
Langkah krusial yang sering dilewati saat menerapkan cara audit dasar keamanan server adalah memeriksa program apa saja yang sebenarnya aktif dan mendengarkan koneksi jaringan. Semakin sedikit aplikasi yang berjalan, semakin kecil pula risiko (attack surface) yang Anda hadapi.
Gunakan alat bantu bawaan Linux untuk melihat daftar port jaringan yang berstatus listening atau sedang mendengarkan:
sudo ss -tulpn
Akan muncul tabel yang berisi layanan, alamat lokal, dan port. Periksa dengan saksama daftar tersebut. Apakah ada layanan seperti mail server (Postfix/Exim) yang aktif padahal Anda tidak membutuhkannya? Jika ada perangkat lunak yang tidak Anda kenali atau tidak Anda butuhkan, segera matikan dan hapus instalan aplikasinya.
Misalnya, untuk menonaktifkan dan memberhentikan aplikasi apache2 yang tidak terpakai:
sudo systemctl stop apache2
sudo systemctl disable apache2
Sistem yang ramping bukan hanya lebih cepat, tetapi jauh lebih aman. Jangan biarkan software yang tidak terpakai menjadi pintu belakang bagi peretas.
8. Memeriksa Integritas Sistem dari Rootkit (Malware Linux)
Bagaimana jika VPS Anda sebenarnya sudah disusupi saat Anda baru mulai mengatur keamanannya? Atau mungkin ada skrip dari internet yang Anda eksekusi tanpa sengaja membawa malware? Linux juga memiliki virus, yang paling berbahaya dikenal dengan nama Rootkit. Ini adalah tipe perangkat lunak perusak yang didesain untuk menyembunyikan eksistensinya dan memberikan akses abadi ke peretas.
Sebagai penanganan pertama dan audit rutin, pasanglah scanner standar seperti rkhunter (Rootkit Hunter) atau chkrootkit.
Instalasi rkhunter:
sudo apt install rkhunter
Setelah terinstal, Anda harus memperbarui basis datanya terlebih dahulu:
sudo rkhunter --update
sudo rkhunter --propupd
Lalu jalankan pemindaian sistem secara menyeluruh:
sudo rkhunter --check
Pemindai ini akan memeriksa perubahan tak wajar pada file inti sistem, mendeteksi hidden directories, dan mencari tanda-tanda khusus keberadaan rootkit populer. Hasilnya akan ditampilkan di layar terminal. Jika ada peringatan berwarna merah, Anda patut menyelidikinya lebih lanjut atau bahkan mempertimbangkan untuk menginstal ulang OS (Rebuild) jika server masih benar-benar kosong.
9. Analisis Log Sistem Secara Berkala
Keamanan server bukanlah pekerjaan yang dilakukan satu kali lalu ditinggalkan. Ini adalah proses observasi yang berkelanjutan. Jantung dari informasi keamanan sebuah server berbasis Linux ada pada direktori /var/log/.
Biasakan diri Anda untuk membaca file log, terutama yang berkaitan dengan proses otentikasi. Di Ubuntu atau Debian, file tersebut adalah /var/log/auth.log, sedangkan di keluarga RHEL bernama /var/log/secure.
Anda bisa memantau pergerakan login secara langsung (real-time) dengan perintah:
sudo tail -f /var/log/auth.log
Perhatikan dengan baik aktivitas yang ada di sana. Apakah ada upaya login SSH pada jam 3 pagi saat Anda sedang tertidur? Apakah ada akun user selain yang Anda buat mencoba melakukan eskalasi privilege menggunakan command su? Kemampuan membaca dan memahami log adalah senjata paling ampuh yang membedakan pengelola sistem amatir dengan mereka yang profesional.
Menutup Celah: Keamanan adalah Proses Berkelanjutan
Mengelola server ibarat merawat sebuah bangunan fisik. Tidak cukup hanya membangun pagar yang tinggi, Anda juga harus secara rutin memastikan gembok tidak berkarat dan kamera pengawas berfungsi. Dengan menerapkan sembilan tahapan di atas, Anda telah memangkas hingga 95% ancaman keamanan siber yang paling umum menargetkan Virtual Private Server baru.
Mulai dari memperbarui perangkat lunak, mematikan login root, memperketat akses SSH, mengonfigurasi firewall, hingga memasang fail2ban, semuanya merupakan fondasi esensial. Jadikan panduan cara audit dasar keamanan server ini sebagai prosedur operasi standar (SOP) setiap kali Anda melakukan deployment atau meluncurkan layanan mesin cloud baru di masa depan.
Kini, server Anda sudah siap dan jauh lebih tangguh menghadapi lalu lintas internet publik. Langkah Anda berikutnya adalah mulai melakukan instalasi lingkungan stack yang Anda butuhkan (seperti LEMP/LAMP stack atau panel kontrol web) dengan perasaan tenang karena fondasi keamanan sistem operasi inti Anda sudah terkunci rapat. Selalu ingat, mencegah masuknya intrusi jauh lebih mudah dan murah dibandingkan harus membersihkan data yang rusak dan berebut kembali akses kontrol yang diretas akibat kelalaian di hari pertama.