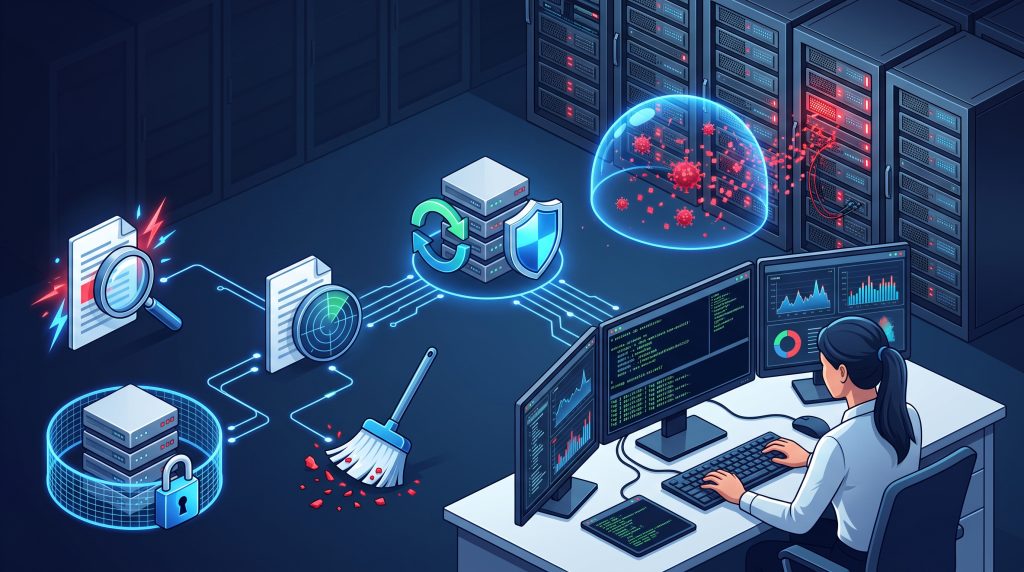
Cara mengatasi VPS terkena malware perlu dilakukan dengan hati-hati agar file berbahaya tidak semakin menyebar dan data penting di dalam server tetap aman. Ketika sebuah Virtual Private Server (VPS) terinfeksi malware, langkah pertama bukan langsung menghapus semua file yang mencurigakan, melainkan mengidentifikasi sumber masalah, membatasi akses penyerang, dan mengamankan data yang masih diperlukan.
Malware pada VPS dapat menimbulkan berbagai masalah, mulai dari penggunaan CPU yang tidak wajar, website yang tiba-tiba mengarahkan pengunjung ke halaman asing, munculnya file PHP yang tidak dikenal, hingga server yang digunakan untuk mengirim spam atau menjalankan program tanpa izin pemiliknya.
Masalah tersebut bisa terjadi pada berbagai sistem operasi dan panel pengelolaan server, termasuk VPS Linux dengan aaPanel, cPanel, CyberPanel, maupun server yang dikelola langsung melalui SSH.
Penanganan yang tepat membutuhkan beberapa tahapan. Artikel ini membahas langkah mitigasi awal, cara memeriksa file yang terindikasi terinfeksi, proses membersihkan malware, pemeriksaan akses ilegal, serta tindakan pencegahan agar kejadian serupa tidak terulang.
1. Mengenali Tanda-Tanda VPS Terkena Malware
Sebelum melakukan pembersihan, administrator perlu memastikan bahwa gangguan yang terjadi memang mengarah pada infeksi malware. Tidak semua server yang lambat atau mengalami lonjakan CPU berarti terinfeksi, tetapi beberapa gejala berikut patut diperiksa.
Penggunaan CPU dan RAM meningkat secara tidak wajar
Periksa apakah penggunaan sumber daya server tiba-tiba meningkat meskipun jumlah pengunjung website tidak mengalami kenaikan. Malware tertentu dapat menjalankan proses penambangan mata uang kripto, melakukan pemindaian jaringan, atau menjalankan tugas lain di latar belakang.
Gunakan perintah berikut untuk melihat proses yang sedang berjalan:
topJika ingin melihat daftar proses berdasarkan penggunaan CPU, gunakan:
ps aux --sort=-%cpu | head -20Perhatikan nama proses, pengguna yang menjalankannya, serta lokasi program jika dapat diketahui. Nama proses yang terlihat normal belum tentu aman karena penyerang dapat menyamarkan program menggunakan nama yang menyerupai layanan sistem.
Muncul file asing di direktori website
Tanda lain yang perlu diperhatikan adalah munculnya file PHP atau skrip yang tidak pernah dibuat oleh administrator. File tersebut terkadang menggunakan nama acak, menyamar sebagai file gambar, atau ditempatkan pada direktori upload.
Contohnya, website WordPress yang sebelumnya tidak memiliki file PHP di direktori upload tiba-tiba memiliki beberapa file dengan waktu modifikasi terbaru.
Periksa file yang baru berubah menggunakan perintah:
find /www/wwwroot -type f -mtime -3 -print 2>/dev/nullPerintah tersebut menampilkan file di bawah /www/wwwroot yang dimodifikasi dalam tiga hari terakhir. Sesuaikan lokasi dengan direktori website di server Anda.
Perlu diingat bahwa file yang baru dimodifikasi belum tentu berbahaya. Pembaruan plugin, perubahan konten, dan proses deployment juga dapat menghasilkan perubahan file.
Website mengalami redirect atau menampilkan konten asing
Website yang tiba-tiba mengarahkan pengunjung ke situs perjudian, halaman phishing, atau iklan mencurigakan dapat mengalami kompromi pada aplikasi, konfigurasi web server, atau database.
Penyebabnya bisa berupa skrip yang disisipkan ke file tema, perubahan aturan .htaccess, modifikasi konfigurasi aplikasi, atau penyalahgunaan akun administrator.
Terdapat aktivitas login yang tidak dikenal
Login SSH dari alamat IP yang tidak dikenali, akun baru yang tidak pernah dibuat, atau perubahan kunci SSH tanpa izin dapat menunjukkan bahwa akses server telah disalahgunakan.
Periksa riwayat login menggunakan:
last -aPada sistem yang menggunakan systemd, periksa pesan autentikasi terbaru dengan:
sudo journalctl -u ssh --since "24 hours ago"Nama layanan SSH dapat berbeda, misalnya sshd. Periksa juga log autentikasi sistem yang digunakan oleh distribusi Linux Anda.
2. Lakukan Mitigasi Awal Sebelum Menghapus File
Ketika VPS terindikasi terkena malware, jangan langsung menjalankan perintah penghapusan massal. Tindakan terburu-buru dapat merusak aplikasi, menghilangkan bukti penting, atau menyebabkan website berhenti bekerja.
Isolasi server dari akses yang tidak diperlukan
Langkah pertama adalah membatasi komunikasi server. Jika memungkinkan, gunakan firewall dari panel penyedia VPS untuk membatasi koneksi masuk dan keluar sesuai kebutuhan investigasi.
Pertahankan akses administratif yang aman agar administrator masih dapat melakukan pemulihan. Jangan menutup koneksi SSH yang sedang digunakan sebelum memastikan ada jalur akses alternatif.
Jika server digunakan untuk mengirim spam, menyerang sistem lain, atau menyebarkan malware, pertimbangkan untuk menonaktifkan layanan yang terdampak dan meminta bantuan penyedia VPS untuk melakukan isolasi jaringan.
Hindari mematikan seluruh server secara spontan jika bukti forensik atau data volatil masih diperlukan. Namun, apabila aktivitas berbahaya sedang berlangsung dan tidak dapat dikendalikan, isolasi segera lebih penting daripada mempertahankan layanan tetap online.
Buat snapshot atau salinan kondisi server
Sebelum melakukan perubahan besar, buat snapshot VPS apabila fasilitas tersebut tersedia. Snapshot dapat membantu investigasi dan memberikan titik pemulihan jika proses pembersihan menyebabkan kerusakan.
Jika diperlukan, buat salinan file log, konfigurasi, dan file yang dicurigai ke media penyimpanan terpisah dengan akses terbatas. Jangan menganggap snapshot sebagai salinan yang sudah bersih karena malware dan konfigurasi berbahaya juga dapat ikut tersimpan.
Pastikan backup tidak dieksekusi atau dipulihkan secara langsung ke lingkungan produksi sebelum diperiksa.
Catat kondisi awal server
Simpan informasi mengenai proses yang berjalan, penggunaan resource, koneksi jaringan, akun pengguna, dan waktu kejadian. Catatan ini membantu membandingkan kondisi sebelum dan sesudah penanganan.
Contoh perintah untuk melihat koneksi jaringan:
sudo ss -tulpnUntuk melihat proses yang berjalan:
ps auxfJalankan pemeriksaan tersebut dengan hak akses yang sesuai. Jika sistem diduga telah dikuasai hingga tingkat root, hasil perintah lokal mungkin tidak dapat dipercaya sepenuhnya karena penyerang berpotensi memodifikasi utilitas sistem.
3. Periksa File yang Terindikasi Terinfeksi Malware
Setelah server diamankan, lanjutkan dengan pemeriksaan file. Tujuannya adalah menemukan file yang tidak semestinya ada, mengetahui perubahan yang terjadi, dan menentukan apakah file tersebut dapat dibersihkan atau harus diganti dari sumber yang tepercaya.
Cari file yang baru dimodifikasi
Pada server dengan banyak website, file yang berubah dalam beberapa hari terakhir dapat menjadi titik awal investigasi.
find /www/wwwroot -type f -mtime -7 -print 2>/dev/nullPerintah tersebut mencari file yang dimodifikasi dalam tujuh hari terakhir. Jika website menggunakan lokasi lain, ganti /www/wwwroot dengan direktori yang sesuai.
Periksa file PHP yang berada di direktori upload:
find /www/wwwroot -type f \
  \( -path "*/uploads/*.php" -o -path "*/upload/*.php" \) \
  -print 2>/dev/null
File PHP dalam direktori upload perlu ditinjau jika aplikasi seharusnya hanya menyimpan gambar, dokumen, atau media. Namun, jangan langsung menghapus semua file karena beberapa aplikasi memang menggunakan struktur direktori khusus.
Periksa kode yang mencurigakan
Pada aplikasi PHP, beberapa pola kode layak diperiksa lebih lanjut, misalnya penggunaan eval, base64_decode, gzinflate, atau pemanggilan perintah sistem dari input pengguna.
Contoh pencarian awal:
grep -RInE \
  'eval[[:space:]]*\(|base64_decode[[:space:]]*\(|gzinflate[[:space:]]*\(' \
  /www/wwwroot \
  --include='*.php' 2>/dev/null
Hasil pencarian ini bukan bukti pasti infeksi. Kode aplikasi yang sah juga dapat menggunakan fungsi tersebut. Fokuskan pemeriksaan pada file yang tidak dikenal, perubahan yang tidak sesuai dengan versi aplikasi, dan potongan kode yang tidak memiliki alasan fungsional yang jelas.
Jangan mengeksekusi file mencurigakan untuk menguji apakah file tersebut berbahaya.
Bandingkan file dengan sumber aslinya
Jika malware ditemukan pada WordPress, plugin, tema, atau aplikasi PHP lain, bandingkan file yang berubah dengan paket resmi dari versi yang sama dan sumber yang dapat dipercaya.
Untuk file inti aplikasi yang terinfeksi, menggantinya dengan file asli sering kali lebih aman daripada mencoba mengedit kode yang telah dimodifikasi. Perubahan khusus yang memang diperlukan aplikasi harus diperiksa dan diterapkan kembali secara terkontrol.
File konfigurasi seperti .env, file konfigurasi database, dan konfigurasi web server perlu ditangani secara terpisah. Jangan menimpa file tersebut tanpa mencatat pengaturan yang sah.
4. Cara Menghapus File Malware dengan Aman
Setelah file yang dicurigai ditemukan dan diperiksa, tentukan tindakan yang tepat. Ada tiga pendekatan utama: mengarantina file, mengganti file aplikasi dari sumber tepercaya, atau menghapus file yang dipastikan tidak diperlukan dan berbahaya.
Karantina file sebelum penghapusan
Jika file telah dipastikan mencurigakan tetapi masih diperlukan untuk investigasi, pindahkan ke direktori karantina yang tidak dapat diakses oleh web server.
Contoh untuk satu file:
sudo install -d -m 700 /root/quarantine
sudo cp -a /path/ke/file-mencurigakan.php /root/quarantine/
Ganti /path/ke/file-mencurigakan.php dengan lokasi sebenarnya. Salinan karantina perlu dilindungi karena dapat berisi kode berbahaya atau informasi sensitif.
Setelah salinan dibuat dan diperiksa, file asli dapat dikarantina atau dihapus sesuai hasil investigasi. Pastikan pemindahan tidak justru meninggalkan salinan yang dapat diakses publik.
Jangan menjalankan file dari direktori karantina. Jika file diperlukan sebagai bukti, batasi aksesnya dan simpan checksum serta informasi waktu modifikasi.
Hapus file yang telah dipastikan berbahaya
Jika file memang tidak diperlukan aplikasi dan telah dipastikan sebagai malware, administrator dapat menghapusnya menggunakan perintah:
sudo rm -- /path/ke/file-mencurigakan.phpPeriksa kembali jalur file sebelum menjalankan perintah. Jangan menggunakan pola penghapusan massal seperti rm -rf pada direktori website hanya berdasarkan dugaan bahwa semua file di dalamnya terinfeksi.
Salah menghapus satu file konfigurasi, file inti aplikasi, atau direktori penting dapat menyebabkan website dan layanan lain berhenti bekerja.
Bersihkan atau ganti file yang telah dimodifikasi
Jika malware menyisipkan kode ke file inti WordPress, tema, atau plugin, mengganti file tersebut dengan salinan resmi yang bersih lebih disarankan daripada menghapusnya secara acak.
Untuk aplikasi khusus, gunakan repositori kode atau artefak deployment tepercaya. Pastikan perubahan lokal yang sah telah diperiksa sebelum diganti.
Perlu diingat bahwa menghapus satu file berbahaya belum tentu menyelesaikan infeksi. Malware mungkin masih berada di database, file lain, akun administrator, tugas cron, atau mekanisme persistensi di tingkat sistem.
5. Periksa Cron Job dan Proses yang Berjalan Otomatis
Penyerang terkadang menambahkan tugas terjadwal agar malware berjalan kembali setelah file utamanya dihapus atau server dihidupkan ulang.
Periksa cron milik root:
sudo crontab -lPeriksa cron milik pengguna yang sedang aktif:
crontab -lLihat konfigurasi cron sistem:
sudo ls -la /etc/cron.d/
sudo ls -la /etc/cron.hourly/
sudo ls -la /etc/cron.daily/
Periksa juga daftar unit layanan systemd:
systemctl list-unit-files --type=servicePerhatikan tugas yang tidak dikenal, perintah yang menjalankan skrip dari direktori sementara, atau jadwal yang tidak sesuai dengan kebutuhan server.
Tidak semua tugas otomatis yang tidak familiar merupakan malware. Panel hosting, sistem backup, sertifikat SSL, dan aplikasi tertentu juga membuat cron job. Sebelum menghapus tugas, identifikasi pemilik serta fungsinya.
Jika menemukan tugas yang mencurigakan, simpan salinan konfigurasi untuk investigasi, nonaktifkan setelah dipastikan berbahaya, lalu periksa bagaimana tugas tersebut dibuat.
6. Periksa Akun Pengguna, SSH, dan Akses Root
Pembersihan file tidak cukup apabila penyerang masih memiliki akses ke VPS. Karena itu, pemeriksaan akun dan autentikasi merupakan bagian penting dari mitigasi.
Periksa akun pengguna
Tampilkan akun lokal dengan:
getent passwdPeriksa pengguna yang memiliki UID 0:
awk -F: '$3 == 0 {print $1 ":" $3 ":" $6 ":" $7}' /etc/passwdPada sistem Linux normal, akun root memiliki UID 0. Akun lain dengan UID yang sama perlu diperiksa secara serius, tetapi jangan mengubah akun sebelum memastikan apakah konfigurasi tersebut memang disengaja.
Periksa juga grup dengan hak administratif, misalnya sudo atau wheel, sesuai distribusi Linux.
Periksa kunci SSH
Periksa daftar kunci publik yang diizinkan untuk akun root:
sudo cat /root/.ssh/authorized_keysLakukan pemeriksaan serupa pada akun administrator lain. Hapus kunci yang tidak dikenal setelah memastikan bahwa kunci tersebut bukan milik administrator yang sah.
Jika akses root langsung melalui SSH tidak diperlukan, pertimbangkan untuk menonaktifkannya setelah akses administratif alternatif diuji.
Ganti kredensial yang berpotensi bocor
Gunakan perangkat yang bersih untuk mengganti kata sandi SSH, akun panel, akun database, akun administrator website, dan kredensial lain yang mungkin telah terekspos.
Rotasi juga API token, kunci deployment, dan kredensial layanan eksternal yang disimpan di server. Jika malware berjalan dengan hak akses tinggi, anggap rahasia yang dapat dibaca oleh proses tersebut berpotensi bocor.
Jangan hanya mengganti kata sandi tanpa menutup akses ilegal lain. Penyerang mungkin masih memiliki kunci SSH, token aktif, akun tersembunyi, atau mekanisme persistensi lain.
7. Lakukan Pemeriksaan Malware dan Integritas Sistem
Gunakan alat pemeriksaan yang sesuai dengan distribusi Linux dan kebutuhan server. Pemindai antivirus atau rootkit dapat membantu menemukan indikasi tertentu, tetapi tidak ada satu alat yang dapat menjamin seluruh malware terdeteksi.
Pada Debian atau Ubuntu, ClamAV dapat digunakan untuk memindai file. Setelah memasangnya dari repositori resmi distribusi, perbarui basis data tanda tangan dan lakukan pemindaian sesuai cakupan yang dibutuhkan.
Contoh pemeriksaan direktori website:
sudo clamscan -r -i /www/wwwrootOpsi -r memindai secara rekursif, sedangkan -i hanya menampilkan file yang terdeteksi terinfeksi. Sesuaikan direktori dengan struktur server Anda.
Hasil pemindaian tetap perlu ditinjau. File yang terdeteksi tidak boleh otomatis dihapus tanpa mempertimbangkan dampaknya terhadap aplikasi dan bukti yang diperlukan.
Periksa pula integritas paket sistem menggunakan mekanisme yang sesuai. Pada sistem berbasis Debian, debsums dapat membantu memeriksa sebagian file paket yang tercatat. Pada distribusi berbasis RPM, pemeriksaan dapat dilakukan menggunakan rpm -Va.
Contoh pada sistem yang mendukungnya:
sudo rpm -VaHasilnya perlu diinterpretasikan berdasarkan perubahan yang memang diharapkan. Konfigurasi yang sengaja diubah administrator dapat menghasilkan perbedaan tanpa menunjukkan adanya malware.
Jika terdapat indikasi kompromi rootkit atau penyerang memperoleh hak root, jangan mengandalkan hasil alat dari sistem yang sama sebagai bukti bahwa server sudah bersih.
8. Periksa Database dan File Konfigurasi Website
Malware dapat menyisipkan kode atau konten berbahaya ke database, bukan hanya ke file sistem. Pada WordPress, misalnya, perubahan dapat terjadi pada tabel opsi, konten halaman, akun administrator, atau pengaturan yang memengaruhi perilaku website.
Buat backup database sebelum mengubah data. Periksa akun administrator yang tidak dikenal, perubahan konfigurasi, serta konten yang mengandung skrip atau tautan mencurigakan.
Periksa file konfigurasi seperti .env, wp-config.php, konfigurasi virtual host, dan .htaccess. Pastikan tidak ada kredensial yang disisipkan atau aturan redirect yang tidak dikenal.
Jangan menghapus seluruh tabel atau mengganti konfigurasi tanpa mengetahui dampaknya. Jika data database telah dimodifikasi, bandingkan dengan backup tepercaya dan catatan perubahan aplikasi.
Jika kredensial database kemungkinan telah dibaca penyerang, ganti kredensial tersebut dan perbarui konfigurasi aplikasi secara terkoordinasi.
9. Kapan VPS Sebaiknya Diinstal Ulang?
Pada sebagian kasus, pembersihan file secara manual cukup membantu mengatasi infeksi terbatas pada satu aplikasi. Namun, jika penyerang telah memperoleh akses root, memasang rootkit, memodifikasi binari sistem, atau membuat mekanisme akses tersembunyi, instalasi ulang sering menjadi pilihan yang lebih dapat dipercaya.
Proses pemulihan yang disarankan adalah sebagai berikut:
- Siapkan VPS baru menggunakan image sistem operasi resmi dan diperbarui.
- Buat akun administrator dan konfigurasi SSH dengan aman.
- Pasang aplikasi dari paket resmi atau repositori kode yang tepercaya.
- Pulihkan database dan data pengguna yang telah diperiksa.
- Hindari menyalin seluruh sistem lama secara langsung, termasuk binari, skrip startup, cron job, dan file konfigurasi yang belum diverifikasi.
- Ganti seluruh kredensial dan token yang berpotensi bocor.
- Uji aplikasi sebelum mengalihkan trafik produksi.
Backup yang berasal dari sebelum kejadian tidak otomatis aman. Periksa tanggal backup, kemungkinan adanya infeksi yang sudah berlangsung lama, serta perubahan pada file dan database.
Jika penyebab awal tidak diketahui, gunakan proses pemulihan untuk menutup celah yang memungkinkan penyerang masuk kembali. Instalasi ulang tanpa memperbaiki penyebab awal dapat menghasilkan insiden berulang.
10. Perkuat Keamanan VPS Setelah Pemulihan
Setelah server kembali berjalan, lakukan langkah pencegahan agar risiko infeksi berikutnya berkurang.
Perbarui sistem operasi dan aplikasi
Pasang pembaruan keamanan untuk kernel, paket sistem, PHP, web server, database, CMS, plugin, dan tema. Hapus komponen yang sudah tidak digunakan atau tidak lagi menerima pembaruan keamanan.
Batasi akses jaringan
Buka hanya port yang dibutuhkan. Akses SSH, database, dan panel administrasi sebaiknya dibatasi berdasarkan kebutuhan serta sumber jaringan yang tepercaya jika memungkinkan.
Jangan mengekspos port database ke internet tanpa alasan yang jelas. Gunakan firewall sistem dan firewall dari penyedia VPS dengan aturan yang saling mendukung.
Terapkan hak akses file minimum
Aplikasi web sebaiknya tidak berjalan sebagai root. Gunakan akun layanan dengan hak akses terbatas dan hindari memberikan izin tulis ke seluruh direktori website tanpa kebutuhan.
Izin file dan direktori perlu disesuaikan dengan arsitektur aplikasi. Mengubah semuanya secara seragam ke 777 bukan solusi dan justru dapat memperbesar risiko.
Amankan proses upload
Validasi jenis dan isi file yang diunggah pengguna. Simpan upload di lokasi yang tidak mengeksekusi skrip apabila memungkinkan, serta terapkan batas ukuran dan kontrol akses.
Jangan mengandalkan ekstensi file saja sebagai bukti bahwa file aman. Nama file, MIME type, dan isi file perlu ditangani sesuai karakteristik aplikasi.
Siapkan backup yang terpisah
Lakukan backup rutin untuk file, database, dan konfigurasi penting. Simpan salinan di lokasi terpisah dengan akses terbatas, dan uji proses pemulihan secara berkala.
Backup yang hanya tersimpan di VPS yang sama dapat ikut terhapus atau dienkripsi jika penyerang menguasai server.
Aktifkan pemantauan dan audit
Pantau penggunaan CPU, RAM, trafik jaringan, perubahan file penting, serta aktivitas login. Simpan log di lokasi terpisah jika memungkinkan agar bukti tidak mudah dihapus oleh pihak yang menguasai VPS.
Buat prosedur penanganan insiden sehingga administrator mengetahui langkah yang harus diambil ketika muncul aktivitas tidak wajar.
11. Cara Memastikan VPS Sudah Aman
Sebelum server kembali melayani pengguna secara penuh, lakukan pemeriksaan menyeluruh. Pastikan tidak ada proses mencurigakan, akun asing, kunci SSH yang tidak dikenal, atau cron job berbahaya yang masih aktif.
Periksa kembali file website dan konfigurasi, jalankan pemindaian sesuai kebutuhan, serta tinjau log untuk mencari aktivitas yang berlanjut setelah pembersihan.
Uji website dari sisi pengguna. Pastikan tidak ada redirect asing, halaman yang berubah tanpa izin, atau permintaan jaringan yang tidak sesuai dengan fungsi aplikasi.
Pantau penggunaan resource dan trafik setelah server kembali online. Jika proses mencurigakan muncul kembali, jangan terus menghapus file satu per satu tanpa mencari sumber persistensinya.
Jika terdapat bukti kompromi tingkat root, pemulihan melalui instalasi ulang dari sumber tepercaya merupakan pendekatan yang lebih kuat dibandingkan menganggap server lama sudah bersih hanya karena pemindai tidak lagi menemukan ancaman.
Kesimpulan
Cara mengatasi VPS terkena malware tidak cukup dilakukan dengan menghapus satu file yang mencurigakan. Penanganan yang aman harus dimulai dengan isolasi server, pengamanan bukti dan backup, pemeriksaan file, pembersihan komponen yang terinfeksi, pemeriksaan akses ilegal, serta pemulihan sistem.
Apabila infeksi terbatas pada aplikasi, file yang terpengaruh dapat diperiksa dan diganti dari sumber tepercaya. Namun, jika penyerang telah mendapatkan akses root atau mengubah komponen sistem, membangun VPS baru dari image resmi dan memulihkan data yang sudah diverifikasi umumnya lebih dapat diandalkan.
Setelah pemulihan, administrator perlu mengganti kredensial yang berpotensi bocor, memperbarui sistem, membatasi akses jaringan, memperbaiki hak akses, dan menguji backup. Langkah-langkah tersebut membantu mengurangi kemungkinan malware kembali menginfeksi server melalui celah yang sama.
Keamanan VPS bukan hanya tentang membersihkan file berbahaya, tetapi juga memastikan sumber kompromi telah ditemukan dan jalur akses penyerang sudah ditutup.