Tips Menghindari Penipuan Phishing Saat Mengakses Email dari Smartphone Android
Penggunaan smartphone untuk membuka email telah menjadi kebiasaan sehari‑hari. Sayangnya, ke praktisan ini juga menjadi sasaran penipu yang menggunakan teknik phishing untuk mencuri data pribadi, kata sandi, atau informasi keuangan. Artikel ini memberikan panduan praktis yang dapat langsung diterapkan pada perangkat Android agar Anda lebih waspada terhadap ancaman phishing saat membuka surat elektronik.
Mengapa Android Sering Jadi Target Phishing?
Sistem operasi Android memiliki basis pengguna yang besar dan beragam, mulai dari ponsel entry‑level hingga flagship. Hal ini membuat platform menjadi menarik bagi penipu karena banyaknya potensi korban. Selain itu, notifikasi email yang muncul di layar kunci atau panel notifikasi sering membuat pengguna terburu‑buru membuka pesan tanpa memeriksa pengirim terlebih dahulu. Kebiasaan ini justru memberi kesempatan bagi pesan palsu untuk terbuka dan mengakibatkan klik pada tautan berbahaya.
Ciri‑Ciri Email Phishing yang Perlu Diwaspadai
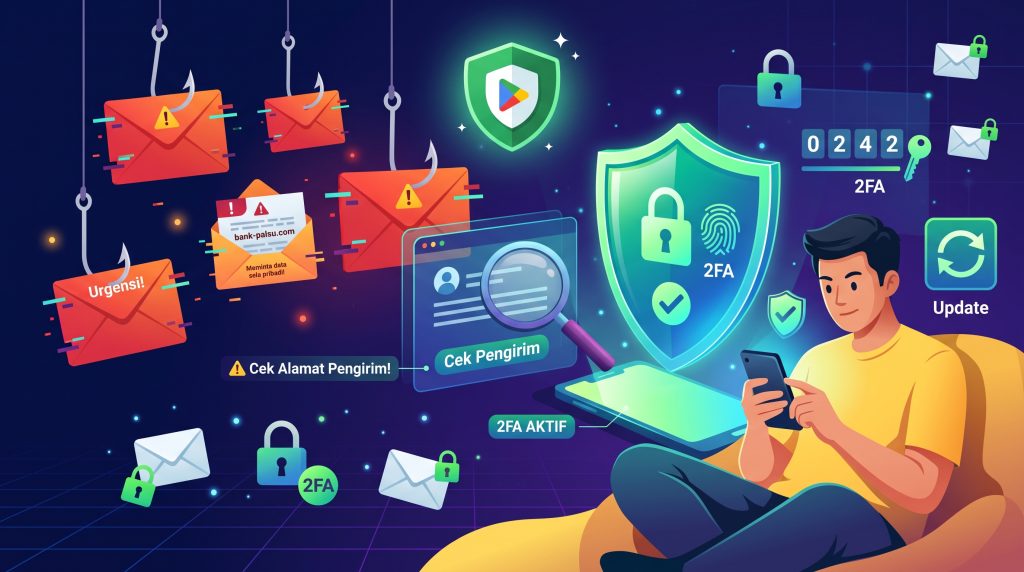
Meskipun penipu terus mengubah taktik, terdapat beberapa tanda umum yang dapat membantu Anda mengidentifikasi email mencurigakan:
- Alamat pengirim yang tidak sesuai dengan nama organisasi yang diklaim. Misalnya, domain yang menggunakan huruf angka atau karakter tambahan (misal:
support@bank-secure.xyzalih-alihsupport@bank.com). - Keterangan yang memicu rasa panik atau urgensi, seperti “Akun Anda akan diblokir dalam 24 jam!” atau “Segera klaim hadiah Anda!”.
- Tautan yang alamat URL-nya tidak jelas atau mengarah ke domain yang tidak terkait dengan institusi yang disebutkan dalam email.
- Kesalahan tata bahasa, ejaan, atau format yang tidak profesional.
- Lampiran yang tidak diharapkan, terutama file dengan ekstensi
.exe,.zip, atau.apkyang diminta untuk dibuka.
Jika satu atau lebih dari tanda di atas terdeteksi, lebih baik tidak men-klik tautan atau membuka lampiran sebelum melakukan verifikasi lebih lanjut.
Manfaatkan Fitur Keamanan Bawaan Android
Android menyediakan beberapa lapisan perlindungan yang dapat Anda aktifkan tanpa perlu aplikasi pihak ketiga:
1. Google Play Protect
Play Protect secara otomatis memindai aplikasi yang diinstal untuk mendeteksi perilaku berbahaya. Pastikan fitur ini tetap aktif melalui Settings → Security → Google Play Protect.
2. Notifikasi Pesan Mencurigakan di Gmail dan Aplikasi Email Lainnya
Jika Anda menggunakan Gmail, layanan ini sudah menandai email yang dianggap spam atau phishing dengan label khusus dan memindahkannya ke folder Spam. Aktifkan notifikasi untuk folder ini agar Anda segera mengetahui bila ada pesan yangди블okir.
3. Sandi Layar dan Biometrik
Mengunci layar dengan PIN, pola, sidik jari, atau pengenalan wajah mencegah akses tidakAuthorized ke aplikasi email jika ponsel Anda hilang atau dicuri.
4. Izin Aplikasi yang Ketat
Periksa izin yang diberikan kepada aplikasi email Anda. Jika aplikasi meminta izin untuk mengakses SMS, kontak, atau lokasi tanpa alasan yang jelas, pertimbangkan untuk membatalkannya melalui Settings → Apps → [Nama Aplikasi] → Permissions.
Langkah Praktis untuk Mengamankan Akses Email di Android
Berikut beberapa tindakan konkret yang dapat Anda lakukan sekarang:
- Periksa alamat pengirim sebelum membuka email. Sentuh dan tahan nama pengirim untuk melihat alamat email lengkapnya.
- Jangan langsung mengklik tautan. Alih-alih, salin URL dan tempelkan ke browser yang terpercaya, lalu perhatikan apakah domain tersebut sesuai dengan situs resmi.
- Gunakan mode preview jika aplikasi email Anda mendukungnya. Dengan cara ini Anda dapat melihat isi singkat email tanpa membuka konten penuh yang mungkin berisi script berbahaya.
- Aktifkan verifikasi dua faktor (2FA) untuk akun email Anda. Bahkan jika penipu berhasil mendapatkan kata sandi, mereka masih memerlukan kode kedua yang biasanya dikirim ke nomor telepon atau aplikasi autentikator.
- Perbarui aplikasi dan sistem secara teratur. Pembaruan sering kali mencakup perbaikan keamanan yang menutup celah yang bisa dieksploitasi oleh phishing.
- Instal aplikasi keamanan dari sumber terpercaya jika Anda ingin lapisan tambahan, misalnya antivirus yang memiliki fitur pemindaian tautan dan anti‑phishing.
- Cadangkan data penting ke layanan cloud atau perangkat penyimpanan eksternal. Jika terjadi kompromi, Anda masih dapat mengakses data tanpa tebayar tebusan.
Apa yang Harus Dilakukan Jika Anda Mencurigai Email Phishing?
Jika setelah pemeriksaan Anda masih ragu atau menemukan tanda-tanda mencurigakan, ikuti langkah berikut:
- Jangan membuka lampiran atau mengklik tautan apa pun.
- Tandai email sebagai Phishing atau Spam agar layanan email dapat meningkatkan filternya.
- Jika email mengakui diri sebagai pihak institusi tertentu (misalnya bank atau layanan pembayaran), hubungi pihak tersebut melalui saluran resmi yang Anda ketahui, bukan melalui nomor atau tautan yang ada dalam email tersebut.
- Jika Anda pernah memasukkan kredensial setelah membuka email mencurigakan, segera ganti kata sandi akun tersebut dan aktifkan 2FA bila belum pernah dilakukan.
- Laporkan kejadian ke tim keamanan pabrikan ponsel atau penyedia layanan email Anda agar mereka dapat melakukan investigasi lebih lanjut.
Kesimpulan
Melindungi diri dari phishing saat mengakses email di smartphone Android tidak membutuhkan keahlian teknis tinggi, tetapi lebih kepada kebiasaan waspada dan penggunaan fitur keamanan yang sudah ada. Dengan memahami ciri‑ciri email mencurigakan, memanfaatkan perlindungan bawaan sistem, dan menerapkan langkah praktis seperti verifikasi dua faktor serta pemeriksaan tautan sebelum diklik, Anda dapat mengurangi risiko menjadi korban penipuan secara signifikan. Ingatlah bahwa langkah pencegahan yang konsisten jauh lebih efektif daripada tindakan reaktif setelah kejadian terjadi. Selalu tetap waspada, periksa kembali setiap pesan yang tidak Anda harapkan, dan jangan ragu untuk membantah atau menghapus email yang mencurigakan sebelum Anda membuka kontennya.